 Computer Forum
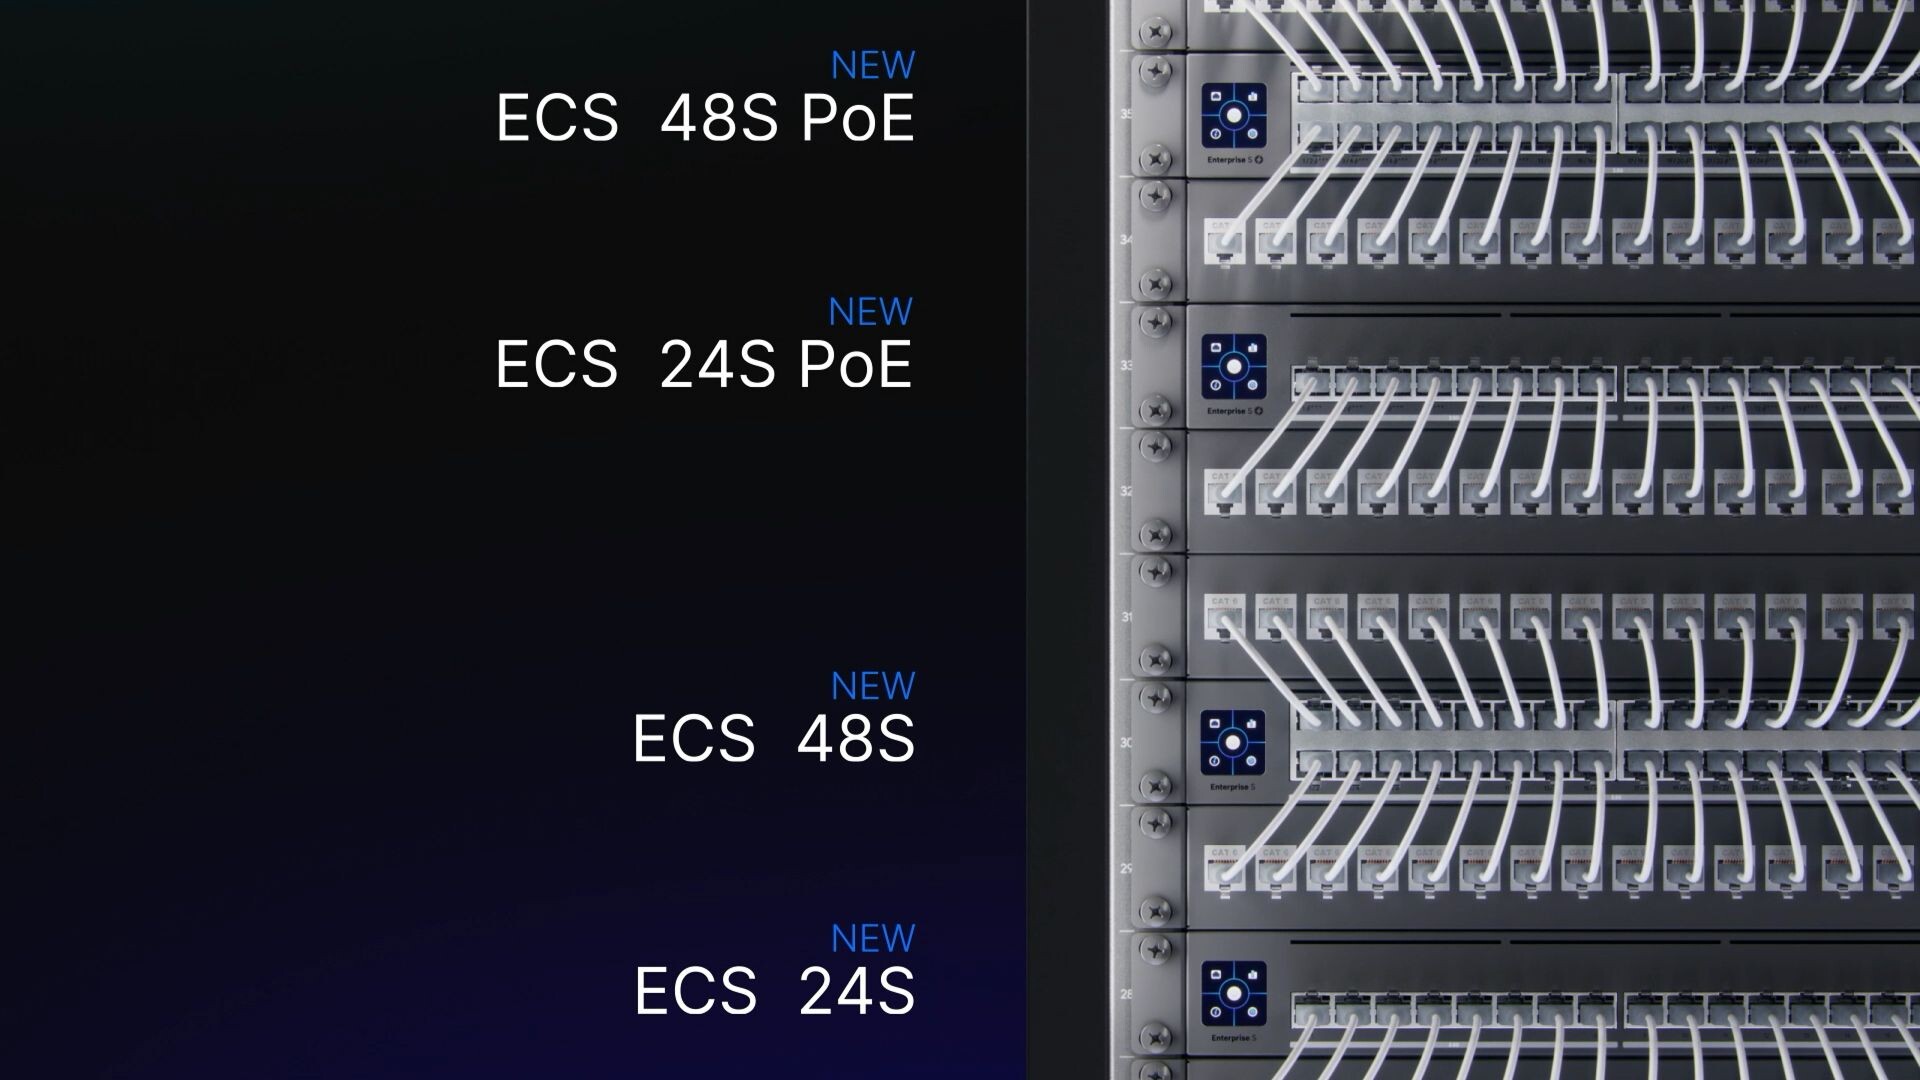 UniFi Enterprise Netzwerk Infra (Bild © Ubiquiti)
Erweiterte Portverwaltung und Verbesserungen auf Layer-2-Ebene
Eine der wichtigsten Neuerungen in Version 11.1.47 ist die Einführung von Port-Automatisierungen. Mit dieser Funktion können Administratoren bestimmte Portprofile automatisch auf Basis der MAC-OUI oder des Herstellers des angeschlossenen Geräts anwenden. Dies reduziert den manuellen Konfigurationsaufwand bei der Bereitstellung standardisierter Hardware im Netzwerk. Netzwerkadministratoren können nun mehrere VLANs an einem einzigen Port konfigurieren und eine neue Einstellung für „Passthrough-VLANs“ nutzen, um das Routing des Datenverkehrs zu optimieren. Für kabelgebundene Clients steht nun eine „Wake-on-LAN“-Option zur Verfügung. Diese Funktionalität setzt voraus, dass auf dem Zielgerät „Wake-on-LAN“ in den BIOS- oder UEFI-Einstellungen aktiviert ist und das Gerät über einen aktiven Netzwerkadapter an eine Stromquelle angeschlossen bleibt. Darüber hinaus verbessert das Update die Switch-Konfiguration, indem es das Speichern von IGMP-Querier-Adressen auf Switches ermöglicht, die nicht als primärer Querier fungieren.
Überwachung und Datenverkehrsanalyse
Die Transparenz hinsichtlich des Netzwerkverhaltens wurde durch mehrere Telemetrie-Updates erhöht. Der Abschnitt „Historische Flows“ enthält nun eine Option für das Aktualisierungsintervall, und die Topologiekarte verfügt über neue Fortschrittsanzeigen für Geräte. Die Systemprotokollierung wurde um folgende Elemente erweitert:
- Ereignisse, die durch Änderungen an öffentlichen WAN-IP-Adressen ausgelöst werden.
- Protokolle für Matter-fähige Smart-Home-Geräte.
- Alarme bei AP-Kanalwechseln, Client-Roaming-Ereignissen und 5G-SIM-Wechseln.
Traffic Flows unterstützt nun die Filterung nach Bedrohungssignaturen, was eine detailliertere Sicherheitsanalyse ermöglicht. Das System unterstützt zudem eine höhere Anzahl von Live Flows, sofern in der Umgebung UniFi OS Gateway 6.1 oder eine neuere Version ausgeführt wird. Darüber hinaus sind Nutzungsstatistiken nun in die Objekte des Object-Oriented Networking integriert.
Hotspot-Verwaltung und Gästeerlebnis
Der Hotspot-Manager hat eine Reihe von Updates erhalten, die darauf abzielen, den Onboarding-Prozess für Gäste zu verbessern. Administratoren können nun ein persönliches Passwort für jeden Gast aktivieren, wodurch eindeutige Anmeldedaten für einzelne Benutzer generiert werden, die diese auf mehreren Geräten verwenden können. Die Datenerfassung für Gäste wurde ebenfalls erweitert. Das System kann nun E-Mail-Adressen von Gästen erfassen, die über CSV-Dateien exportiert oder mithilfe von Webhooks an externe Systeme übermittelt werden können. Die Integration mit der externen Autorisierung wurde verfeinert, um stabilere Authentifizierungsabläufe zu gewährleisten.
Systemstabilität und Optimierung
Mehrere Backend-Engines wurden hinsichtlich Ausfallsicherheit und Leistung optimiert. Die Statistik-Engine wurde für mehr Stabilität aktualisiert, und die allgemeine Stabilität der Anwendung wurde verbessert.
Zu den wichtigsten technischen Optimierungen gehören:
- SD-WAN: Stabilitätsverbesserungen, um Tunnel-Neuverbindungen an Failover-Hubs zu verhindern, wenn neue Spokes hinzugefügt werden.
- Channel AI: Verfeinerungen der Logik zur automatisierten Kanalauswahl.
- Mesh-Einbindung: Änderungen, um die Änderung von „Mesh Parent“-Einstellungen an nicht zugehörigen Access Points während der Einbindung zu verhindern.
- Objekterstellung: Eine neue Vorschaufunktion ermöglicht es Benutzern, automatisch generierte Objekte zu überprüfen, bevor sie in der Konfiguration gespeichert werden.
Fehlerbehebungen
Version 11.1.47 behebt mehrere kritische Fehler, die die Netzwerkkonnektivität und die Hardware-Steuerung beeinträchtigten. Für den Kill-Switch wurde eine Korrektur implementiert, um zu verhindern, dass er den Internetzugang blockiert, wenn ein gerouteter VPN-Client angehalten wird. Weitere nennenswerte Korrekturen umfassen:
- **MC-LAG: Es wurde ein Problem behoben, bei dem Portkonfigurationen von Peer-Links zum Verlust von getaggten VLANs oder Keepalive-Datenverkehr führten.
- Hardware-Steuerung: Es wurde ein Fehler behoben, der Remote-Ausschaltbefehle für UPS 2U Pro-Steckdosen verhinderte.
- Shadow-Modus: Es wurde eine Sicherheitslücke behoben, durch die Standby-Konsolen während Stromunterbrechungen im Rahmen eines Wiederherstellungsprozesses ihre Konfiguration verlieren konnten.
- Geräteverwaltung: Ein Fehler beim Blockieren von Clients wurde behoben, der auftrat, wenn sich in der Nähe befindliche, nicht zugewiesene Geräte mit älterer Firmware betrieben wurden.
- Transparenz: Ein Problem wurde behoben, bei dem blockierter Datenverkehr von WireGuard-Clients in den Datenverkehrsströmen fehlte, und die fehlerhafte Anzeige von Hostnamen auf bestimmten Geräten wurde korrigiert.
- API und Site Manager: Ein selten auftretender Stillstand bei Integration-API-Anfragen, der bis zu 40 Sekunden andauerte, wurde behoben, und ungenaue Daten zum Internet-Zustand im Site Manager wurden korrigiert.
Empfehlungen zur Bereitstellung
Für Benutzer, die selbst gehostete UniFi-Bereitstellungen verwalten, wird empfohlen, auf den UniFi OS Server umzusteigen. Dieser Übergang bietet das volle Erlebnis der UniFi OS-Plattform, einschließlich aller aktuellen Integrationen und Funktionen. Für Bereitstellungen, bei denen Selbsthosting keine Voraussetzung ist, bleiben UniFi Cloud Gateways die standardmäßig empfohlene Lösung.