 Computer Forum
 Rkhunter (Bild © PCMasters.de)
Klassifizierung von Methoden zum Schwachstellenscanning
Sicherheitsscans werden nach Umfang und Ziel der Analyse kategorisiert:
- Datenbasierte Scanner: Diese Tools konzentrieren sich speziell auf Schwachstellen in Datenbanken, um die unbefugte Entnahme sensibler Informationen zu verhindern.
- Netzwerkbasierte Scanner: Diese arbeiten in Echtzeit über verschiedene Geräte innerhalb eines Netzwerks hinweg und umfassen sowohl lokale Netzwerke (LAN) als auch drahtlose Netzwerke (WLAN).
- Hostbasierte Scanner: Diese werden direkt auf dem lokalen Host eingesetzt, um den internen Zustand des Systems zu analysieren. Beispiele hierfür sind Lynis und OpenVAS.
- Cloudbasierte Scanner: Diese Tools untersuchen Webressourcen, Cloud-Dienste und andere mit dem Internet verbundene Ressourcen auf Sicherheitslücken.
Container-Sicherheit und Orchestrierungsanalyse
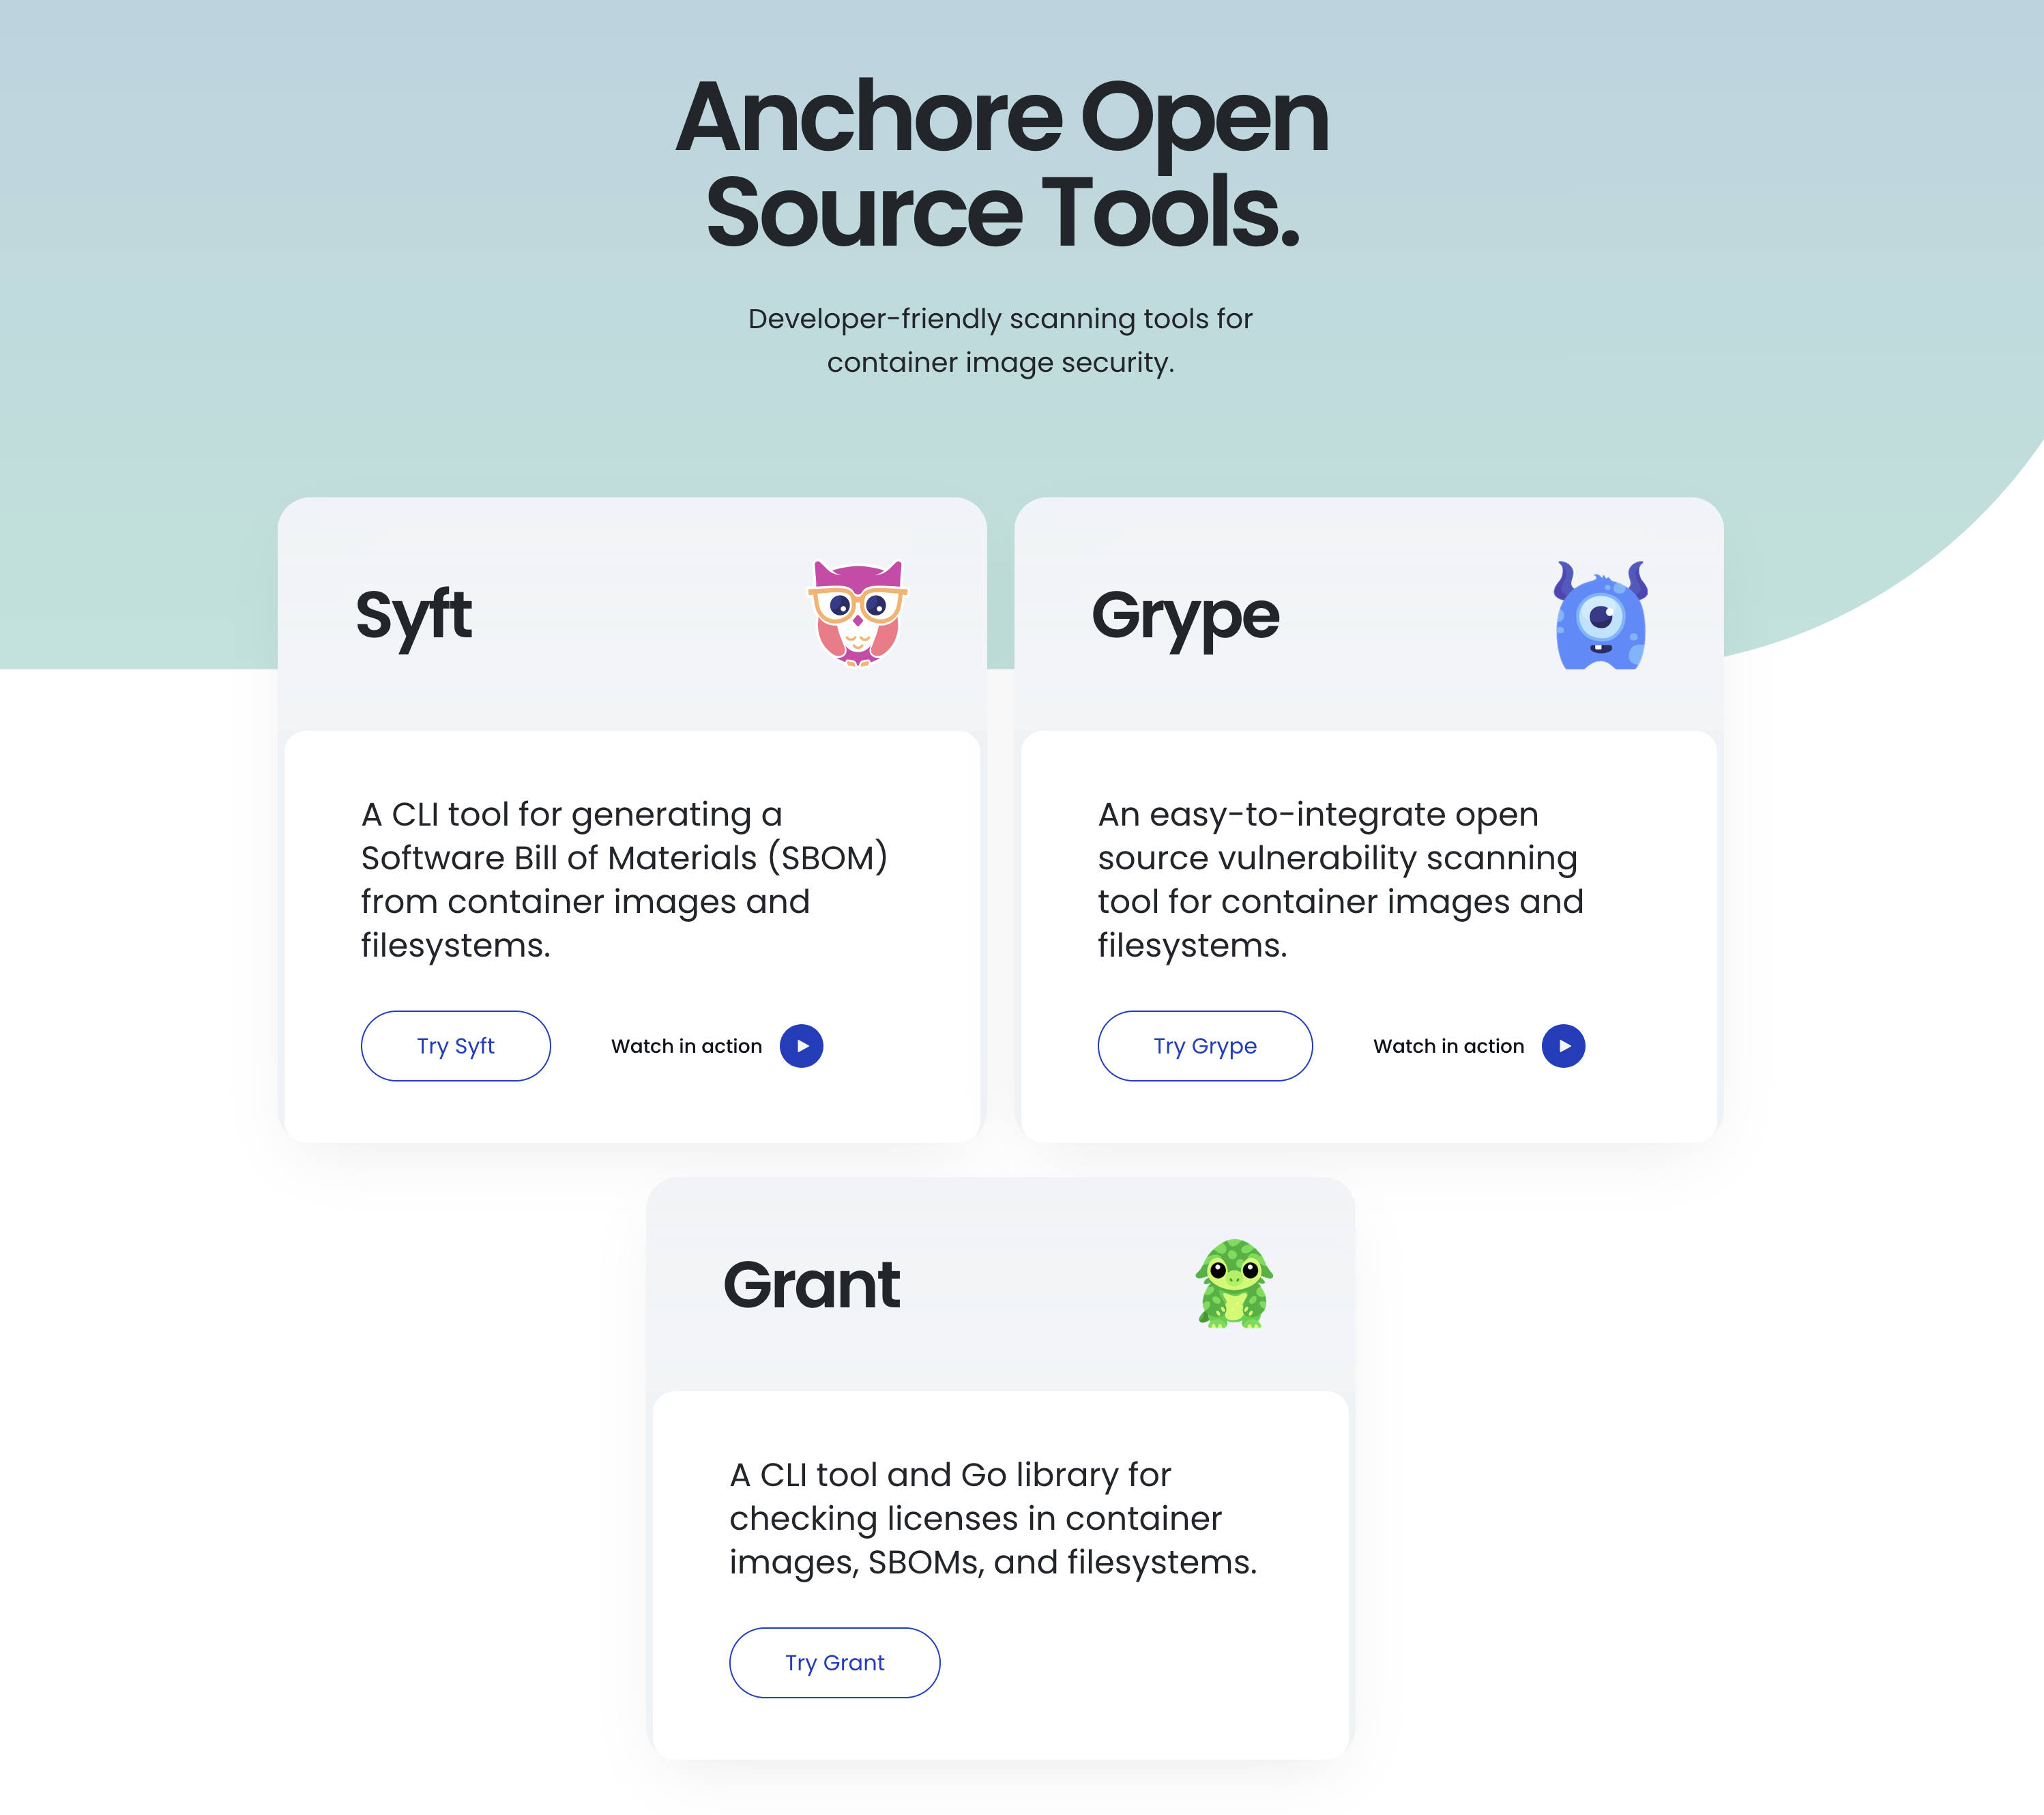 Anchore Open Source Tools (Bild © PCMasters.de)
Anchore
Anchore ist eine Open-Source-Lösung, die für containerisierte Umgebungen entwickelt wurde. Sie analysiert den Sicherheitsstatus von Containern und der darin ausgeführten Anwendungen. Nach der Aktivierung scannt das Tool die gesamte Umgebung und liefert detaillierte Berichte, einschließlich einer Analyse der Container-Images. Da es sich in CI/CD-Pipelines integrieren lässt, wird es bereits in der Entwicklungsphase von containerisierten Anwendungen eingesetzt.
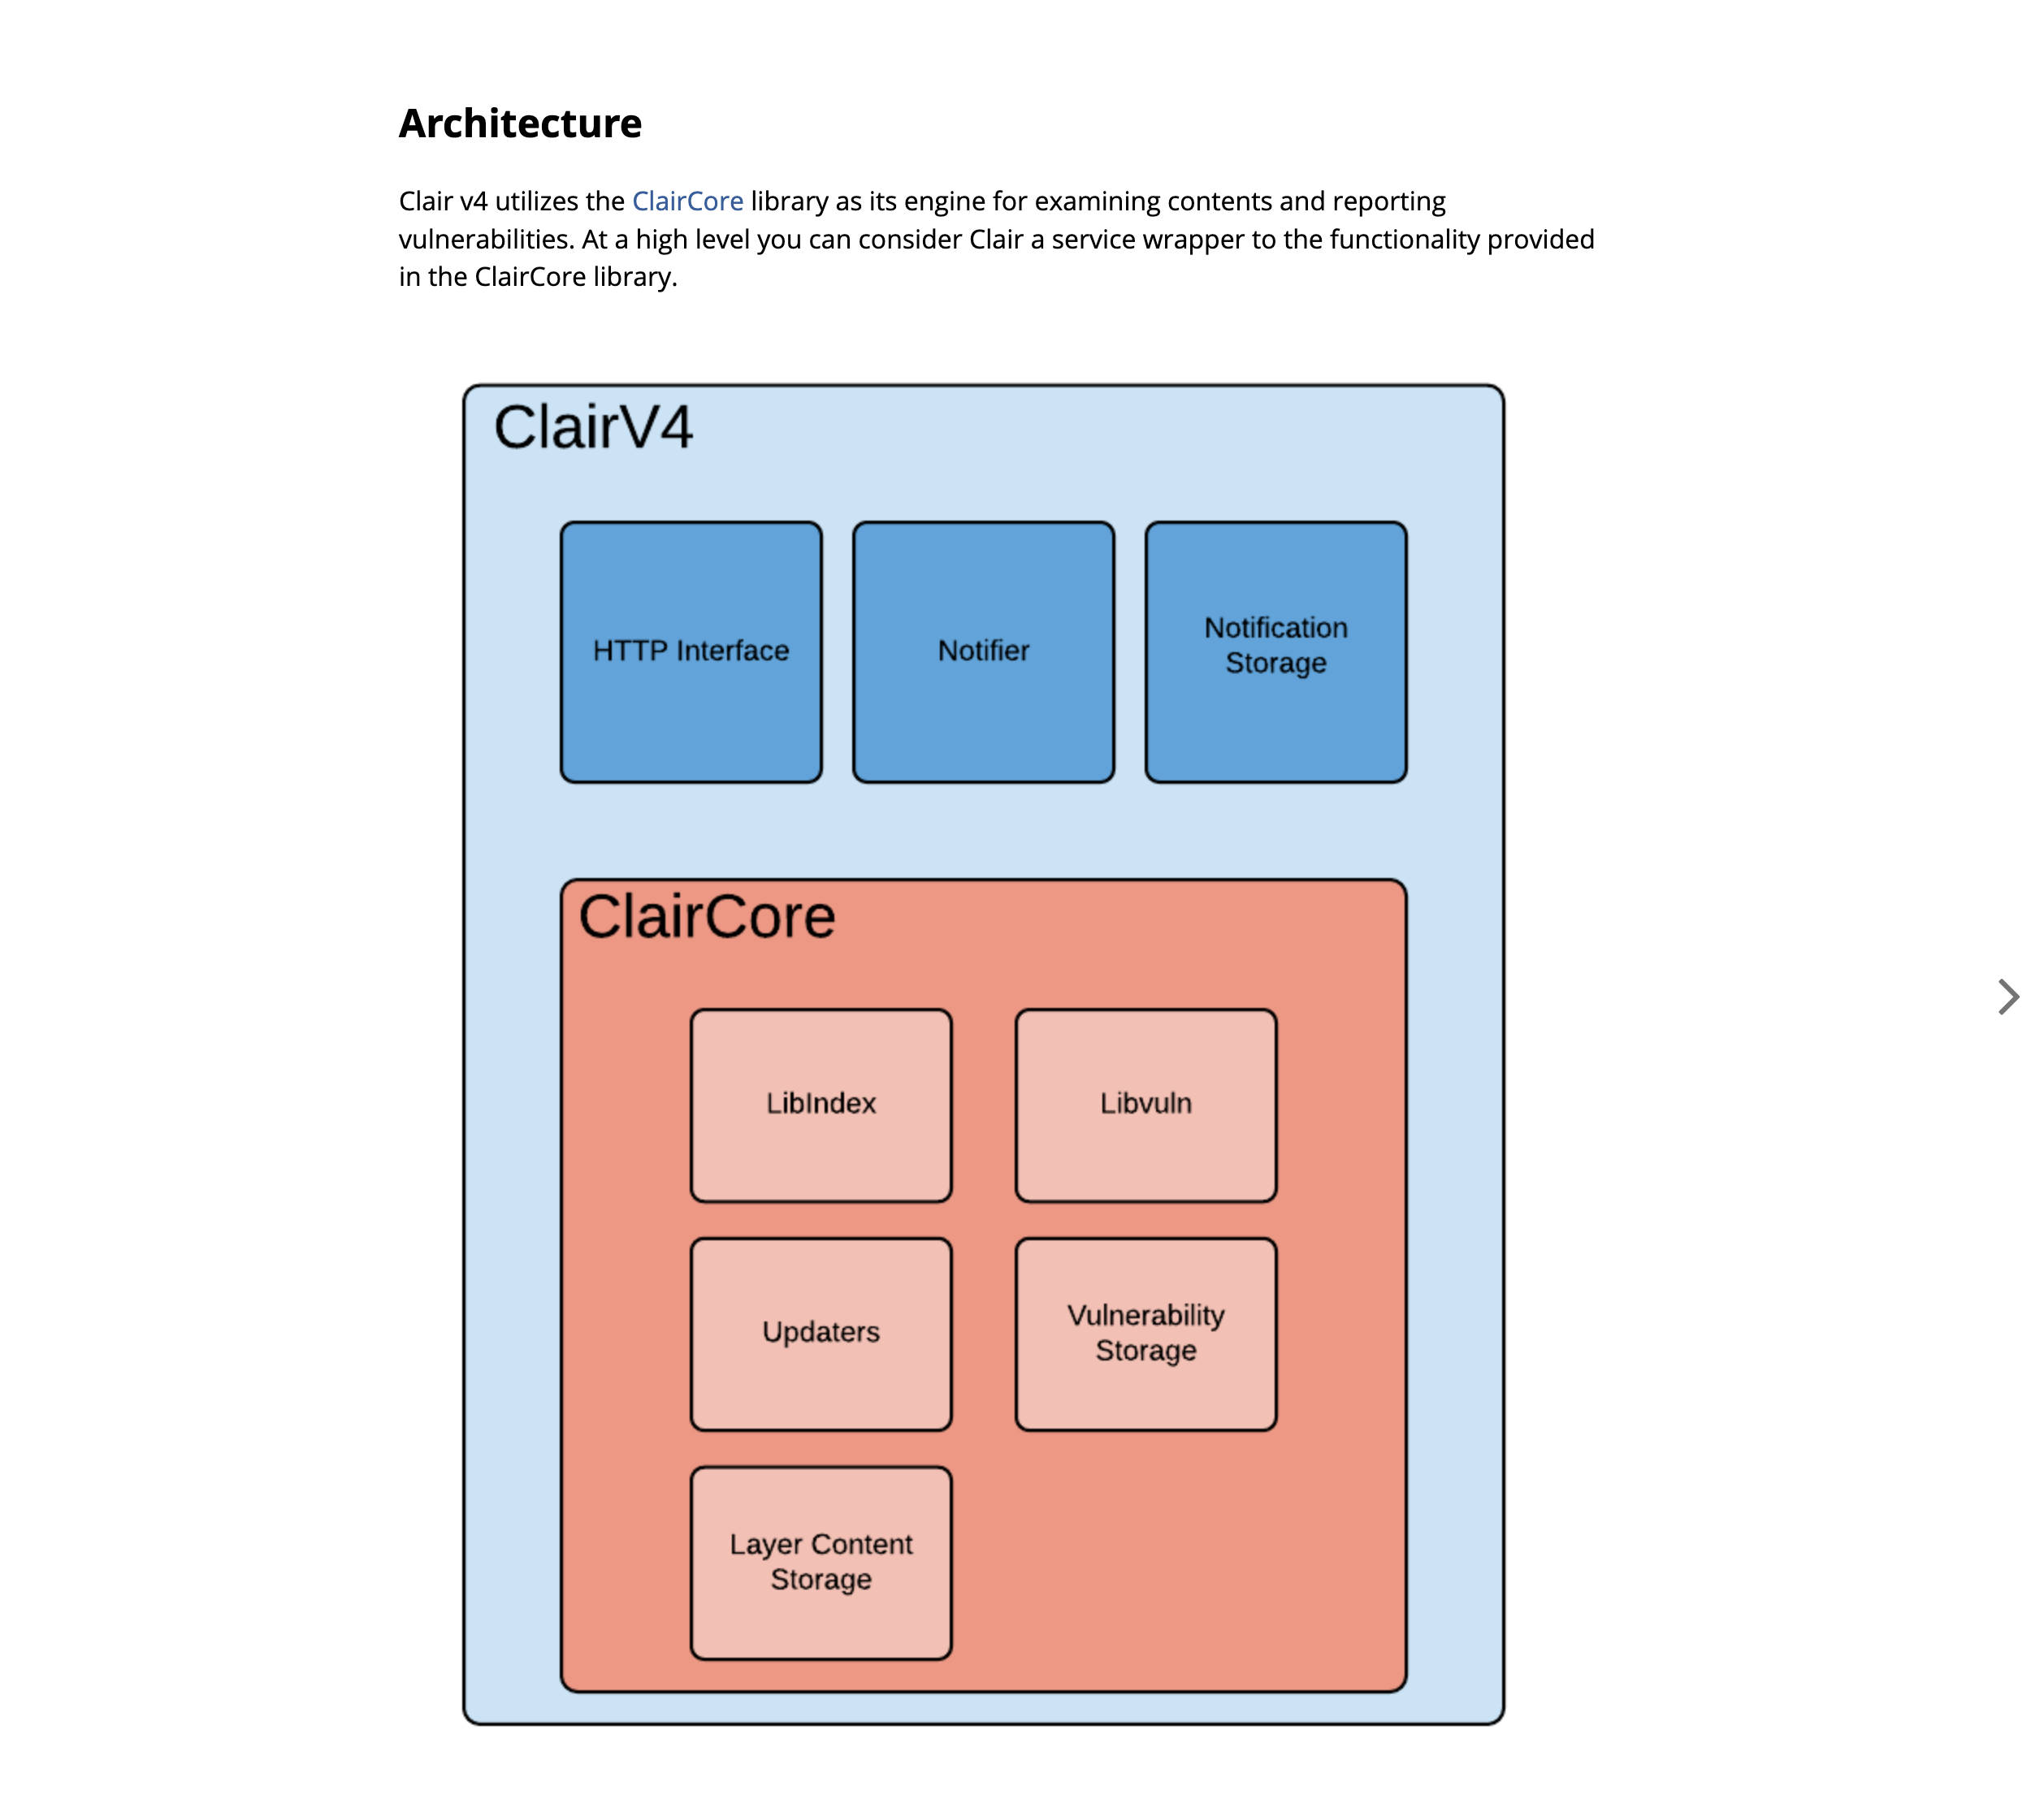 Clair (Bild © PCMasters.de)
Clair
Clair ist über GitHub verfügbar und ein Apache-Projekt, das sich auf Docker und ähnliche Containerumgebungen konzentriert. Es bietet Echtzeitüberwachung, um sicherzustellen, dass Schwachstellen sofort erkannt werden. Clair aggregiert Schwachstellendaten aus mehreren Quellen, um sowohl die aktive Umgebung als auch die gespeicherten Container-Images zu scannen. Es ist vollständig kompatibel mit der Kubernetes-Orchestrierung.
Frameworks für Webanwendungssicherheit
 Burp Suite Community Edition (Bild © PCMasters.de)
Burp Suite
Burp Suite wird zum Testen von Schwachstellen in Webanwendungen und zur Analyse von HTTP/HTTPS-Anfragen verwendet. Es kann zwar lokale Betriebssysteme untersuchen, seine Hauptfunktion ist jedoch die Identifizierung von SQL-Injection- und XSS-Schwachstellen. Es ist in der Kali-Linux-Distribution enthalten. Auf Ubuntu-Systemen wird es wie folgt installiert:
sudo apt install burpsuite
Systemprüfung und Host-Analyse
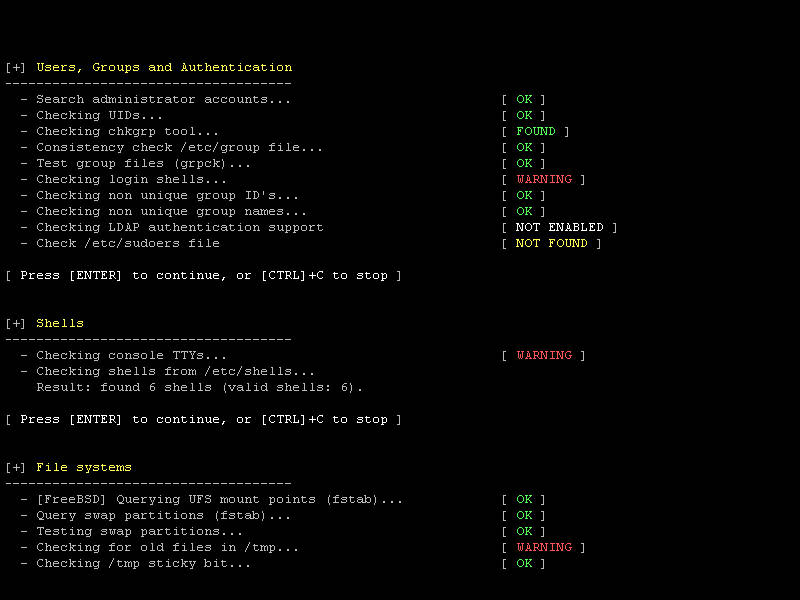 Lynis Screenshot (Bild © PCMasters.de)
Lynis
Lynis ist ein Sicherheitsprüfungstool, das mit Linux und macOS kompatibel ist. Sein Anwendungsbereich umfasst lokale Systemscans, netzwerkweite Prüfungen sowie die Analyse von Dockerfiles und Container-Images. Es identifiziert sowohl direkte Schwachstellen als auch allgemeine Systemfehlkonfigurationen.
Die Installation erfolgt über:
sudo apt install lynis
Um ein lokales System-Audit durchzuführen, wird folgender Befehl verwendet:
lynis audit system
OpenVAS
Das OpenVAS Vulnerability Assessment System ist ein umfassendes Framework für die Netzwerksicherheit. Es wird für Penetrationstests von Workloads und Webanwendungen eingesetzt und erstellt detaillierte Berichte zum aktuellen Sicherheitsstatus der Netzwerkinfrastruktur.
Rootkit Scanner: Tools zur Rootkit-Erkennung
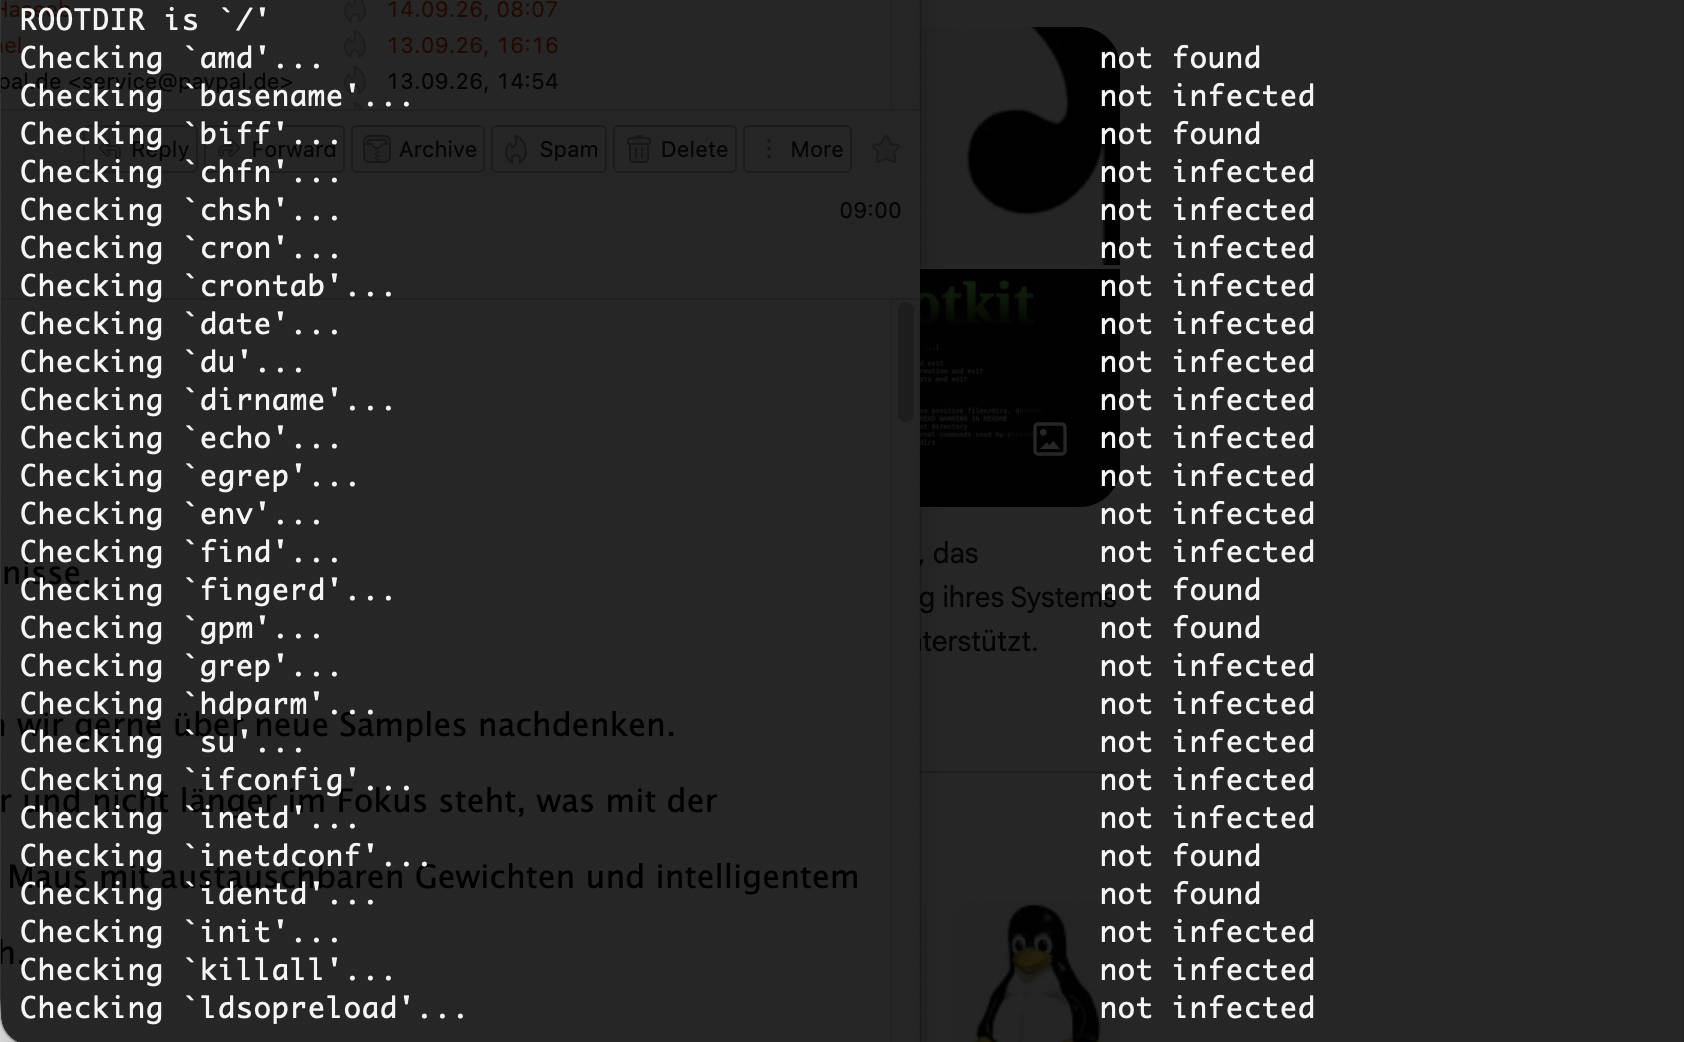 chkrootkit (Bild © PCMasters.de)
chkrootkit
Dieses terminalbasierte Tool identifiziert Rootkits auf lokalen Systemen oder Remote-Computern innerhalb eines Netzwerks. Die Installation erfolgt über:
sudo apt install chkrootkit
Der Scan wird mit folgendem Befehl gestartet:
chkrootkit
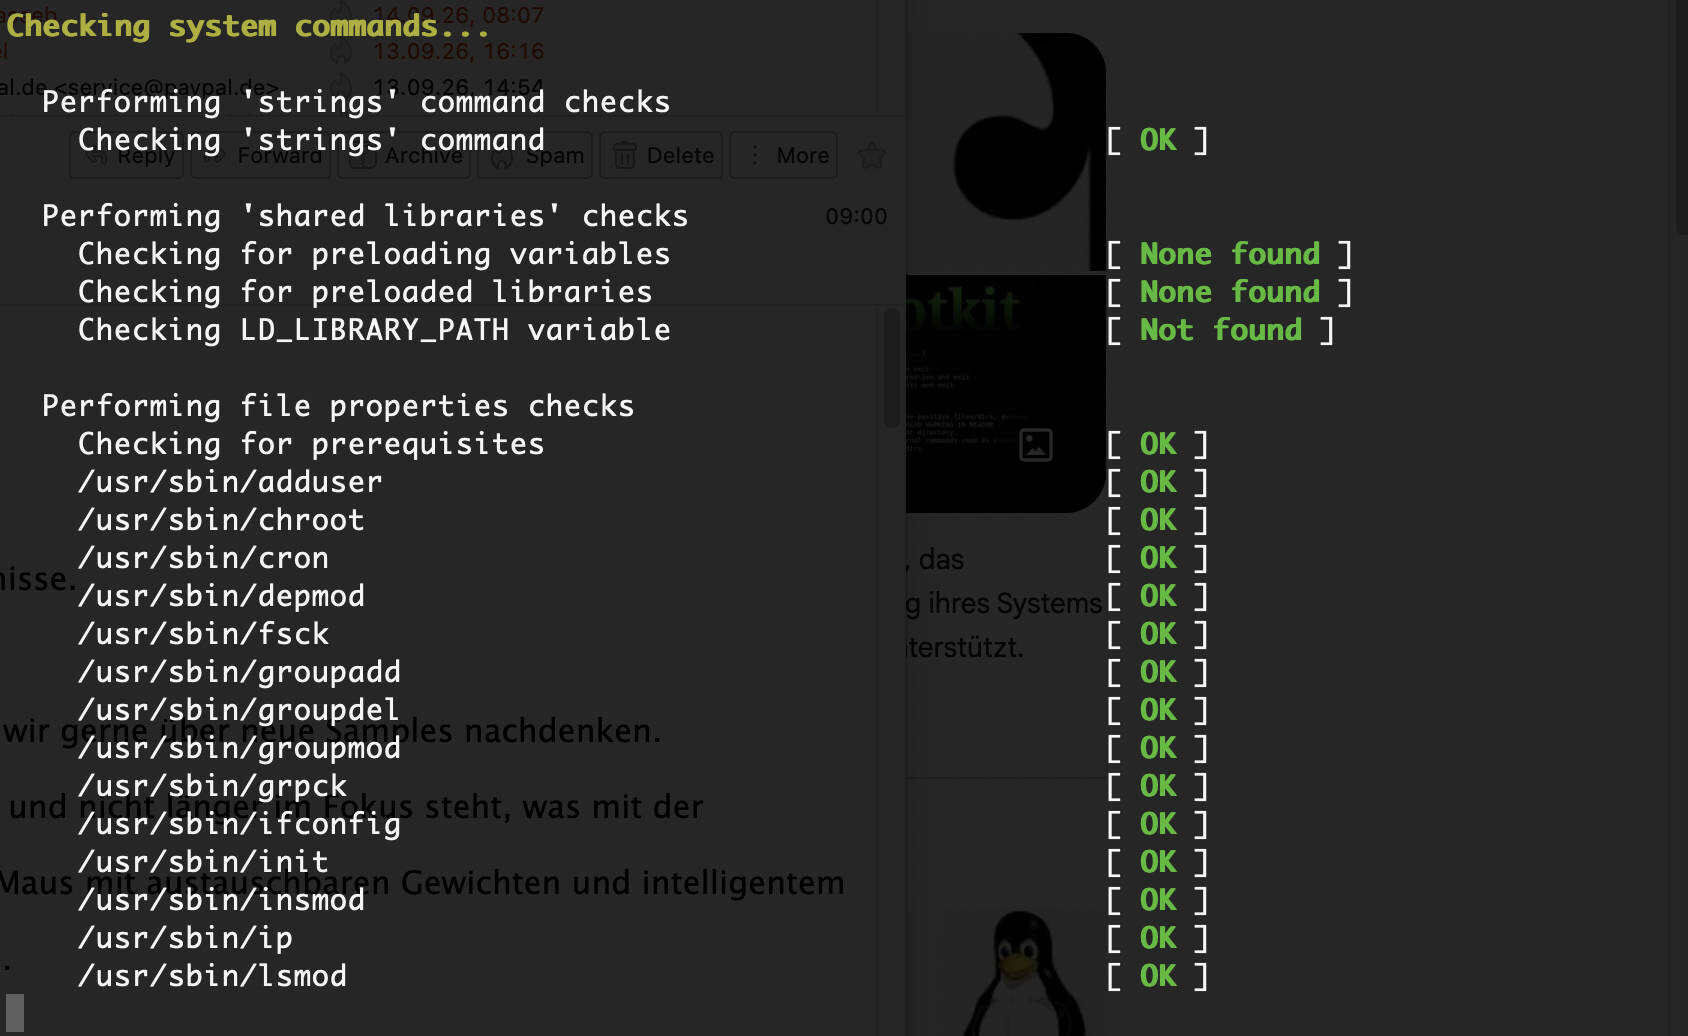
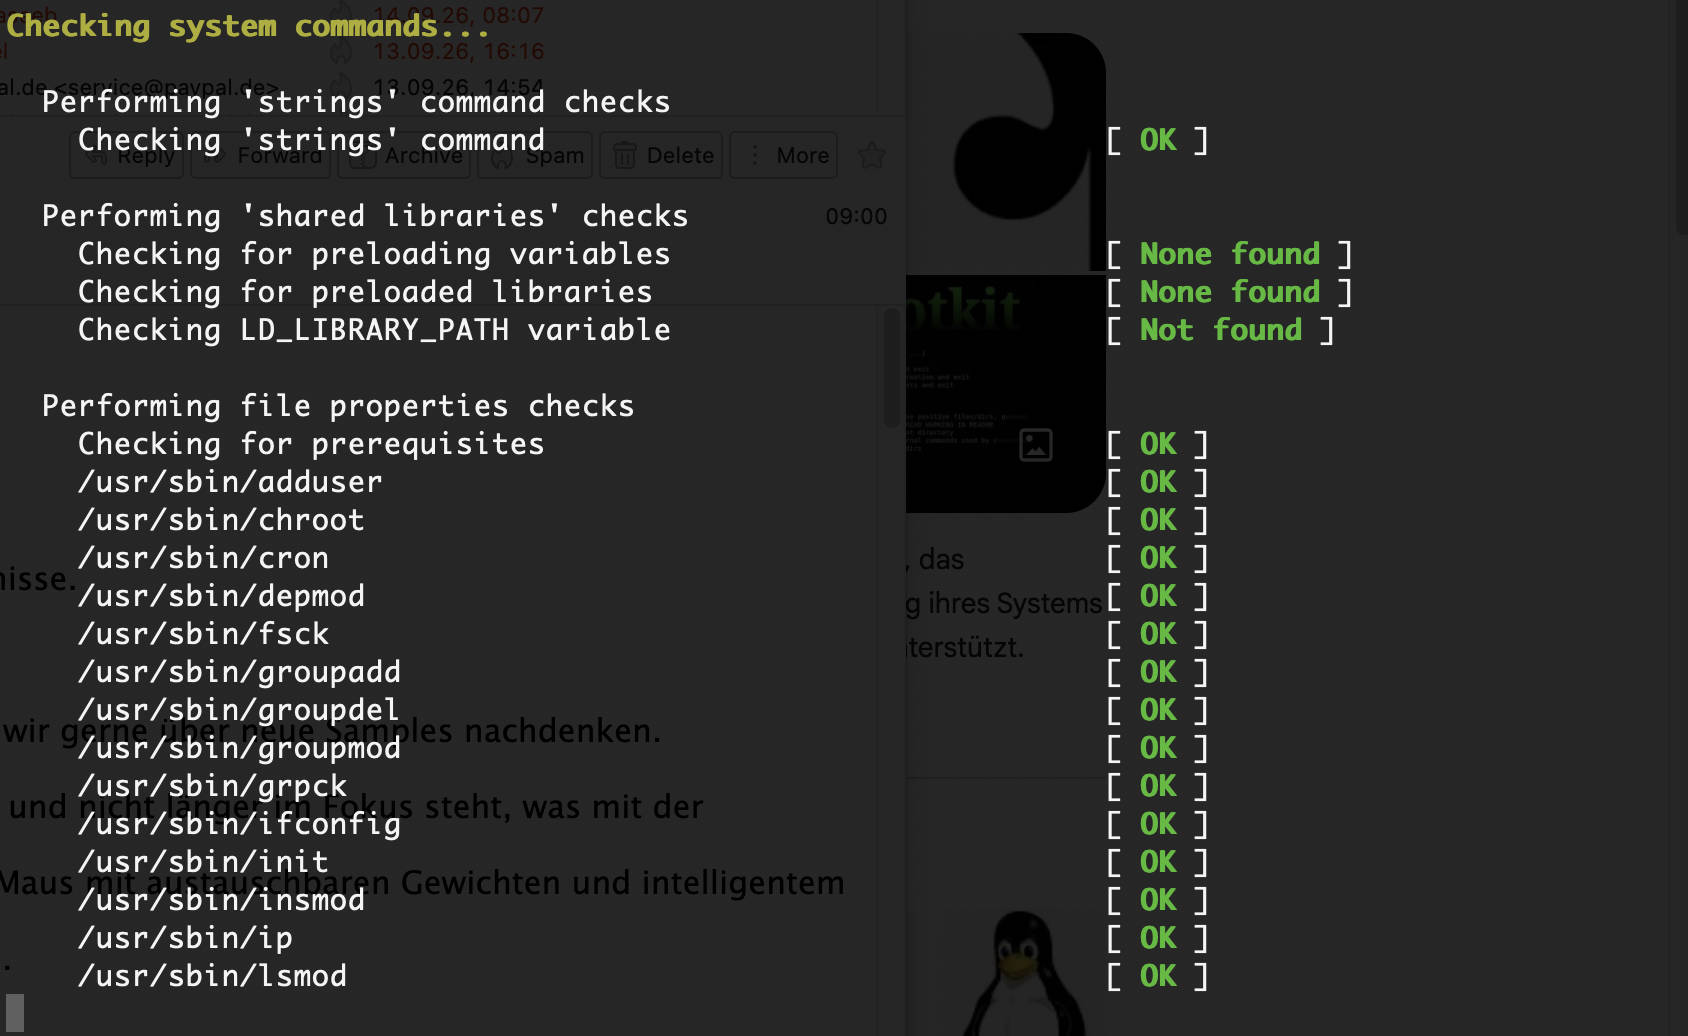 Rkhunter (Bild © PCMasters.de)
Rkhunter
Rkhunter ist ein spezielles Tool zur Erkennung von Rootkits auf dem lokalen System.
Die Installation erfolgt über:
sudo apt install rkhunter
Um eine Systemprüfung zu starten, wird folgender Befehl verwendet:
sudo rkhunter --check
Fragen und Antworten zu Schwachstellenscannern
Wie wirkt sich die Aktualität der Datenbank auf die Scanergebnisse aus?
Schwachstellenscanner vergleichen Systemsignaturen mit einer Datenbank bekannter Schwachstellen. Ist die Datenbank veraltet, erkennt der Scanner kürzlich entdeckte Schwachstellen (Zero-Day- oder erst kürzlich gepatchte Lücken) nicht, was zu einem falschen Sicherheitsgefühl führt.
Was ist der Hauptunterschied zwischen hostbasiertem und netzwerkbasiertem Scannen?
Hostbasiertes Scannen findet intern auf einem bestimmten Rechner statt und ermöglicht einen detaillierten Einblick in lokale Konfigurationen, installierte Software und Kernel-Versionen. Beim netzwerkbasierten Scannen wird das System von außen betrachtet, wobei offene Ports und Dienste identifiziert werden, die im Netzwerk sichtbar und potenziell ausnutzbar sind.
Inwiefern verbessert die CI/CD-Integration die Containersicherheit?
Durch die Integration von Tools wie Anchore in CI/CD-Pipelines können Sicherheitsscans durchgeführt werden, bevor das Image in der Produktion bereitgestellt wird. Dieser „Shift-Left“-Ansatz stellt sicher, dass Schwachstellen bereits während des Build-Prozesses erkannt und behoben werden, anstatt erst nachdem die Anwendung live ist.
Welche Tools eignen sich am besten, um unbefugte Änderungen auf Kernel-Ebene zu erkennen?
Um Rootkits zu erkennen, die darauf ausgelegt sind, ihre Präsenz auf Kernel-Ebene zu verbergen, sind spezialisierte Tools wie chkrootkit und Rkhunter erforderlich, da Standard-Schwachstellenscanner durch die Verschleierungstechniken des Rootkits getäuscht werden können.
Kann Lynis für automatisierte Compliance-Prüfungen verwendet werden?
Lynis liefert Ergebnisse von Systemprüfungen und schlägt Maßnahmen zur Sicherheitshärtung vor. Durch die Überprüfung der Terminalausgabe und der generierten Berichte können Administratoren ihre Systemkonfigurationen an bestimmte Sicherheitsstandards anpassen und Fehlkonfigurationen beheben.