 Computer Forum
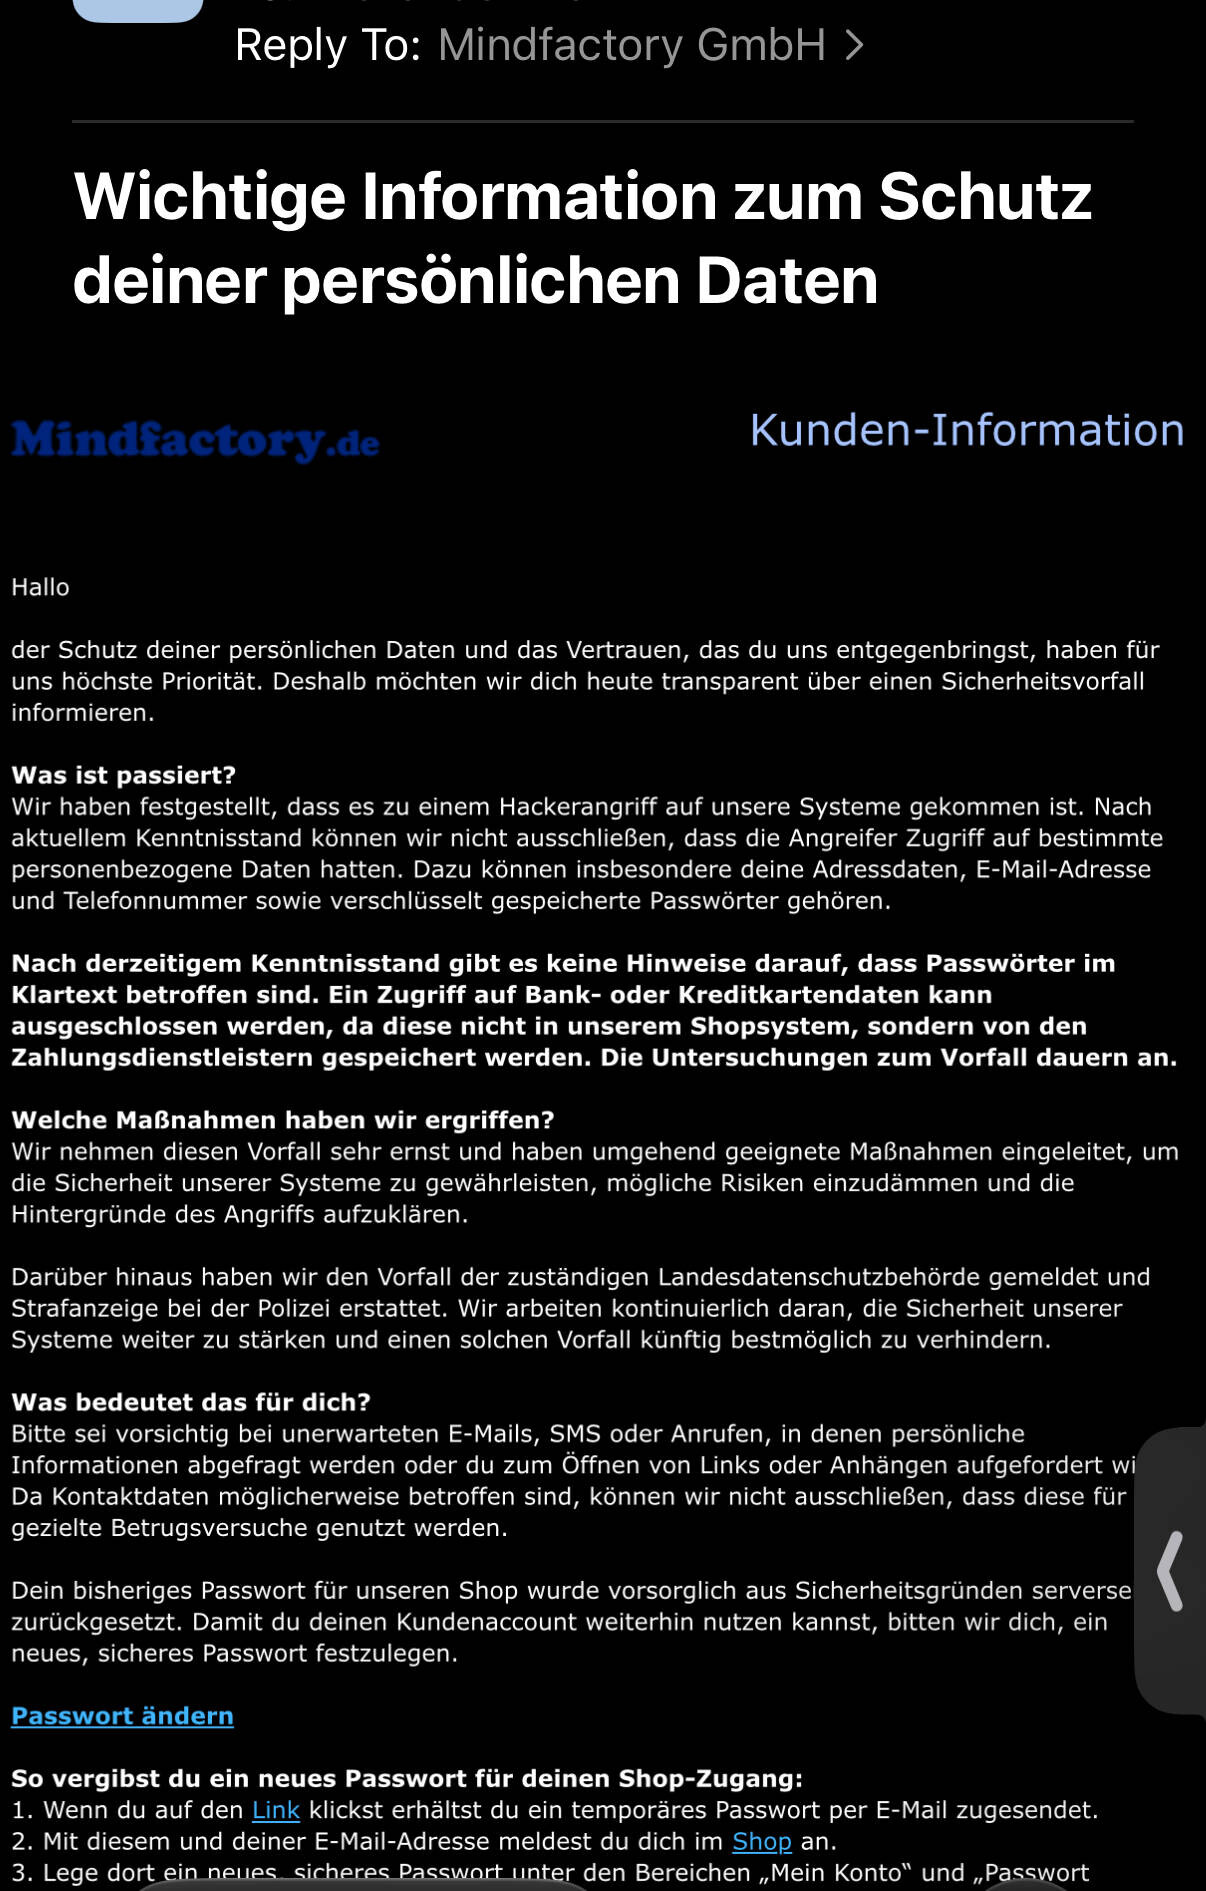 Datenpanne bei Mindfactory (Bild © PCMasters.de)
Umfang der kompromittierten Daten
Laut der internen Untersuchung des Unternehmens sind möglicherweise mehrere Kategorien personenbezogener Daten offengelegt worden. Der Datenleck umfasst wahrscheinlich:
- die Wohnadressen
- E-Mail-Adressen
- Telefonnummern der Kunden.
Zudem könnten die Angreifer an Passwörter gelangt sein, die in verschlüsselter Form gespeichert waren.
Vom Datenleck sollen sensible Finanzdaten nicht betroffen sein. Auf Bankkontodaten und Kreditkarteninformationen wurde nicht zugegriffen, da diese Daten nicht im eigenen Shopsystem des Händlers gespeichert sind. Stattdessen werden diese Informationen ausschließlich von externen Zahlungsdienstleistern verwaltet. Das Unternehmen gab außerdem an, dass Passwörter im Klartextformat nicht betroffen waren.
Sicherheitsmaßnahmen und Kontowiederherstellung
Als Reaktion auf den Vorfall hat Mindfactory als vorbeugende Maßnahme eine obligatorische Passwortzurücksetzung für alle Benutzerkonten eingeführt. Um wieder Zugriff auf ihre Konten zu erhalten, müssen betroffene Nutzer einen bestimmten Wiederherstellungsprozess befolgen:
- 1.Nutzer erhalten per E-Mail einen Link, über den sie ein temporäres Passwort erhalten.
- 2.Sobald sie sich mit den temporären Zugangsdaten im Shop angemeldet haben, müssen Nutzer zu den Bereichen „Mein Konto“ und „Passwort ändern“ navigieren.
- 3.Es muss ein neues, sicheres Passwort festgelegt werden, bevor das Konto für weitere Transaktionen genutzt werden kann.
Rechtliche Schritte und Einhaltung gesetzlicher Vorschriften
Mindfactory hat nach dem Datenleck formelle Schritte unternommen, um den gesetzlichen und behördlichen Anforderungen nachzukommen. Das Unternehmen hat die zuständige Landesdatenschutzbehörde offiziell benachrichtigt, um die Einhaltung der Datenschutzgesetze sicherzustellen. Darüber hinaus wurde bei der Polizei Strafanzeige erstattet, um eine formelle Untersuchung der Quelle und der Art des Angriffs einzuleiten.
Warnung vor Phishing und Social Engineering
Der Händler hat seine Kunden ausdrücklich vor dem Risiko von Folgeangriffen gewarnt. Da Kontaktdaten wie Telefonnummern und E-Mail-Adressen möglicherweise gestohlen wurden, ist die Wahrscheinlichkeit hoch, dass diese Daten für gezielte Phishing-Kampagnen genutzt werden. Kunden wird geraten, bei unerwarteten E-Mails, SMS oder Anrufen äußerste Vorsicht walten zu lassen. Insbesondere sollten Nutzer misstrauisch sein, wenn in Mitteilungen persönliche Daten oder Zugangsdaten abgefragt werden oder der Empfänger dazu gedrängt wird, auf externe Links zu klicken oder Anhänge herunterzuladen.
Dieser Vorfall folgt auf eine ähnliche Sicherheitslücke bei einem anderen Online-Händler, Notebooksbilliger. Obwohl beide Ereignisse innerhalb kurzer Zeit stattfanden, ist noch nicht geklärt, ob ein direkter Zusammenhang zwischen den beiden Angriffen besteht. Mindfactory hat bislang weder die Gesamtzahl der betroffenen Personen noch das genaue Datum des Vorfalls noch die spezifische technische Schwachstelle bekannt gegeben, die die Angreifer ausgenutzt haben, um in das System einzudringen.